Cartographie des risques : une matrice ne suffit pas à fixer les priorités
La cartographie des risques recense les événements susceptibles de compromettre les objectifs d’une organisation, puis les hiérarchise selon leur probabilité et leur impact. Sa représentation visuelle aide à décider où agir en priorité. Pour être utile, elle doit cependant relier chaque risque à des mesures de maîtrise, à un responsable et à un suivi : une case rouge ne constitue pas, à elle seule, un plan d’action.
Définir les décisions à prendre avant de recenser les risques
Une cartographie des risques sert à concentrer les ressources sur les vulnérabilités importantes. Elle peut concerner une entreprise, un établissement, un processus ou un projet. Risques financiers, humains, opérationnels, numériques ou réglementaires : le périmètre dépend des objectifs à protéger, et non d’une liste universelle à remplir.
Commencez par une question concrète : que doit permettre cette analyse ? Sécuriser les livraisons, protéger les salariés, préserver la trésorerie ou préparer un changement de logiciel ne conduit pas aux mêmes scénarios. Précisez également les activités incluses, les exclusions, les sites concernés et l’horizon d’évaluation. Une probabilité appréciée sur un mois n’est pas comparable à une probabilité évaluée sur plusieurs années.
La cartographie est un outil de décision, pas une garantie d’absence d’incident. Elle contribue au pilotage et peut soutenir une démarche de conformité, sans remplacer les évaluations spécifiques ou les documents obligatoires applicables à l’activité.
La direction valide le périmètre et les arbitrages. Un pilote coordonne la méthode, tandis que les équipes terrain décrivent les situations réelles. Les fonctions qualité, informatique, ressources humaines ou finance interviennent selon les sujets. Cette répartition évite une analyse construite uniquement à partir de perceptions managériales.
Décrire des scénarios précis, y compris entre les services
Un intitulé comme « risque fournisseur » reste trop large pour orienter une action. Préférez une formulation qui distingue la cause, l’événement redouté et ses conséquences : « La défaillance du fournisseur unique entraîne une rupture de composant, puis l’arrêt de la production. » Cette description permet d’identifier les moyens de prévention et de protection pertinents.
Pour constituer le registre des risques, croisez les entretiens, les observations de terrain, les incidents, les réclamations et les résultats d’audit. Les questionnaires et référentiels sectoriels peuvent compléter ce travail, mais ne doivent pas remplacer l’analyse des pratiques. Consignez aussi les désaccords et les informations manquantes plutôt que de produire artificiellement un consensus.
Comme un joint assure la continuité entre deux pièces, une transmission d’information assure la continuité entre deux services. Examinez donc les interfaces : qui confirme qu’une commande a été reçue, qu’une alerte a été traitée ou qu’un dossier est complet ? Une organisation peut avoir des procédures solides dans chaque équipe et rester vulnérable à leurs raccordements. Attribuer un responsable à ces passages de relais permet de repérer des risques qu’une analyse par service laisse dans l’ombre.
Pour chaque scénario, relevez au minimum :
- l’activité concernée et l’objectif menacé ;
- les causes possibles et les conséquences envisagées ;
- les mesures de maîtrise déjà opérationnelles ;
- le responsable du risque et les éléments justifiant l’évaluation.
Évaluer la criticité sans confondre précision et certitude
Utiliser des échelles communes de probabilité et d’impact
Une méthode simple consiste à retenir 5 niveaux de probabilité et 5 niveaux de gravité. Définissez chaque niveau avant la cotation : de rare à très fréquent pour la probabilité, de mineur à critique pour l’impact. Associez ces termes à des critères adaptés à l’activité : interruption de service, perte financière, atteinte aux personnes ou conséquences réglementaires.
La criticité brute se calcule alors par probabilité × gravité, avant prise en compte des dispositifs de maîtrise. Un scénario coté 4 en probabilité et 4 en gravité obtient une criticité de 16. Ce score facilite la comparaison, mais ne mesure pas une perte certaine. Deux risques de même score peuvent appeler des décisions différentes, notamment si l’un menace la sécurité des personnes.
Distinguer risque brut et risque résiduel
Le risque résiduel correspond au risque restant après prise en compte des mesures existantes. Une méthode consiste à réévaluer sa probabilité et sa gravité en s’appuyant sur l’efficacité démontrée des contrôles. Une autre utilise la formule criticité résiduelle = criticité brute × coefficient de maîtrise.
Dans cette seconde approche, définissez clairement le coefficient : par exemple, 1 signifie aucune réduction démontrée et 0,5 une réduction estimée de moitié. Plus la maîtrise est efficace, plus le coefficient diminue. Ne mélangez pas les méthodes et n’appliquez pas deux fois la même réduction. Surtout, une procédure écrite ne prouve pas son efficacité : recherchez des tests, des traces de contrôle et des résultats observables.
Lire une matrice des risques et arbitrer les priorités
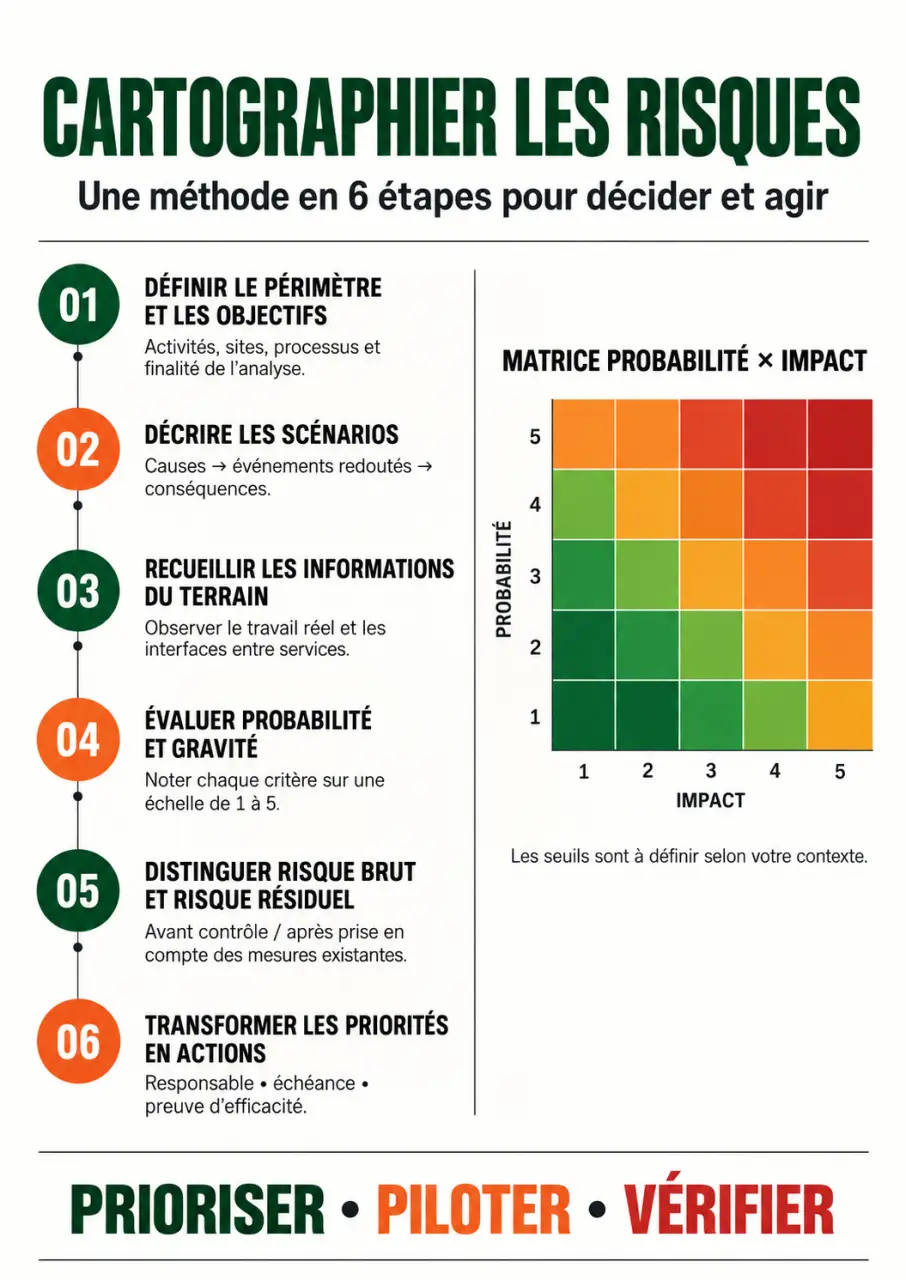
La matrice croise la probabilité et l’impact. Voici un exemple de scores sur une échelle de 1 à 5 ; les seuils de traitement restent à définir par l’organisation.
| Probabilité / Gravité | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| 5 — Très fréquente | 5 | 10 | 15 | 20 | 25 |
| 4 — Fréquente | 4 | 8 | 12 | 16 | 20 |
| 3 — Possible | 3 | 6 | 9 | 12 | 15 |
| 2 — Peu probable | 2 | 4 | 6 | 8 | 10 |
| 1 — Rare | 1 | 2 | 3 | 4 | 5 |
Vous pouvez utiliser 3 codes couleurs : vert pour la surveillance, orange pour un traitement planifié et rouge pour un arbitrage prioritaire. Dans cet exemple, une convention possible serait de classer les scores de 1 à 4 en vert, de 5 à 12 en orange et de 15 à 25 en rouge. Ces bornes sont illustratives, pas universelles.
Reprenons le fournisseur unique coté à 16 : il relève ici de la zone prioritaire. La qualification d’un second fournisseur peut réduire la probabilité de rupture, tandis qu’un stock de sécurité peut limiter l’interruption. Leur effet doit être vérifié avant d’abaisser la cotation résiduelle.
La matrice ne tranche pas tout. Un risque rare mais catastrophique peut nécessiter une mesure impérative malgré un score modéré. Documentez donc les arbitrages en tenant compte des obligations applicables, de l’acceptabilité du risque et des dépendances entre scénarios.
Transformer chaque priorité en action vérifiable
Pour les risques retenus, choisissez une réponse : éviter l’activité, réduire le risque, en transférer une partie ou l’accepter explicitement. Distinguez les actions de prévention, qui réduisent la probabilité d’apparition, des actions de protection, qui limitent les conséquences.
Chaque action doit comporter un responsable, une échéance, les moyens nécessaires et une preuve d’efficacité attendue. « Améliorer les sauvegardes » reste vague ; « tester la restauration des données et consigner le résultat » permet de vérifier une capacité réelle. Une action terminée n’implique pas automatiquement un risque maîtrisé.
Un tableur suffit pour démarrer si les versions, les responsabilités et les droits d’accès sont maîtrisés. Une solution de gouvernance, risques et conformité, dite GRC, devient pertinente lorsque la coordination et la traçabilité se complexifient.
Prévoyez enfin une révision périodique et une réévaluation après un incident, un changement de fournisseur, une réorganisation ou un nouvel outil. Conservez les anciennes cotations et leurs justifications : la valeur de la cartographie tient à sa capacité à faire évoluer les décisions, pas à la stabilité de ses couleurs.